
CSDD kiberuzbrukumā noplūduši aptuveni 1,2 miljonu klientu dati: ko patiesībā ieguva uzbrucēji un kādas ir cilvēku tiesības?
VAS “Ceļu satiksmes drošības direkcija” (CSDD) ir sākusi individuāli informēt klientus par personas datiem, kas nonākuši kiberuzbrucēja rīcībā. No CSDD sniegtās informācijas izriet, ka incidents skāris ārkārtīgi plašu personu loku — aptuveni 1,2 miljonus CSDD klientu.
“Jurista Balss” rīcībā esošais CSDD paziņojums ļauj daudz precīzāk saprast ne tikai incidenta mērogu, bet arī to, kāda informācija faktiski nonākusi trešās personas rīcībā un kādus riskus tas var radīt cilvēkiem.
CSDD savā individuālajā paziņojumā norāda, ka 2026. gada 8. augustā konstatēts prettiesisks datubāzes ieguves piekļuves atsevišķiem Reģistra moduļiem gadījums. Iestāde šo incidentu vērtē kā personas datu konfidencialitātes pārkāpumu Vispārīgās datu aizsardzības regulas izpratnē.
Noplūde aptver datus kopš 2008. gada
Atšķirībā no situācijām, kad kiberincidentā tiek iegūta tikai e-pasta adrešu vai lietotājvārdu datubāze, šajā gadījumā uzbrucēja rīcībā nonākusi informācija no CSDD maksājumu kvīšu tabulas.
CSDD norāda, ka ietekmēti klienti, kuri par direkcijas pakalpojumiem maksājuši kopš 2008. gada līdz pārkāpuma atklāšanas dienai.
Atkarībā no konkrētās kvīts uzbrucēja rīcībā varēja nonākt:
- personas vārds un uzvārds;
- personas kods;
- atsevišķos gadījumos personas toreizējā adrese;
- transportlīdzekļa valsts reģistrācijas numurs;
- maksājuma datums;
- maksājuma laiks;
- maksājuma summa.
Juridiski būtiski, ka runa nav tikai par vienu izolētu personas datu elementu. Atsevišķos gadījumos vienā ierakstā iespējams sasaistīt konkrētu fizisku personu, tās personas kodu, adresi, transportlīdzekli un konkrētā laikā veiktu darbību CSDD.
Tieši šāda vairāku datu elementu kombinācija var būt ievērojami izmantojamāka krāpniecībā nekā, piemēram, atsevišķi iegūts personas vārds.
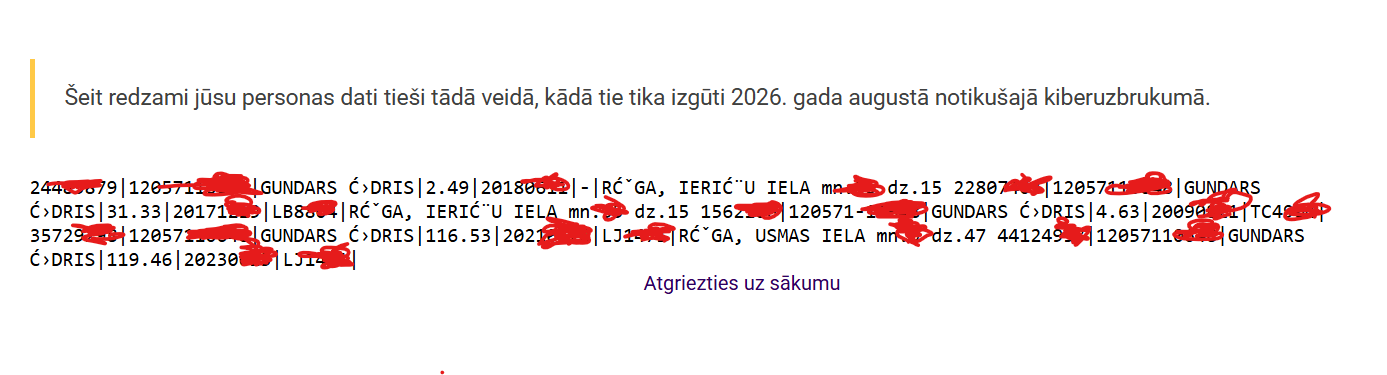
“Jurista Balss” iepazinās ar reāli noplūdušo datu struktūru
Redakcijas rīcībā ir informācija par konkrētu kiberuzbrukumā skartu personu. Personas identitāti, personas kodu, adreses, transportlīdzekļu numurus un citus identificējošus elementus “Jurista Balss” apzināti nepublisko.
Tomēr anonimizētā veidā datu struktūra izskatās aptuveni šādi:
ieraksta identifikators | personas kods | vārds, uzvārds | maksājuma summa | datums | transportlīdzekļa numurs | adrese
Vienai personai šādi ieraksti var būt vairāki un aptvert daudzus gadus.
Tas parāda incidenta būtību daudz uzskatāmāk nekā vienkāršs formulējums “noplūduši personas dati”. No šādas datu kopas potenciāli iespējams rekonstruēt personas vēsturisko saistību ar konkrētiem transportlīdzekļiem, maksājumu veikšanas laiku un atsevišķos gadījumos arī personas agrākās dzīvesvietas adreses.
CSDD skaidro, ka uzbrucējs datus ieguvis nestrukturētā un nepilnīgā veidā. Atsevišķu tehnisku pārvērtību dēļ daļa simbolu varot būt attēlota nekorekti.
Paroles un bankas dati neesot iegūti
Vienlaikus ir svarīgi nepalielināt incidenta apmēru pāri tam, ko apstiprinājusi pati CSDD.
Saskaņā ar CSDD publiskoto informāciju nav skarti klientu tālruņu numuri, e-pasta adreses, bankas dati un e-CSDD piekļuves informācija, tostarp paroles.
Tātad pats fakts, ka cilvēka dati ir noplūduši, nenozīmē, ka uzbrucējs automātiski var piekļūt viņa bankas kontam vai e-CSDD profilam.
Taču tas nenozīmē, ka iegūtie dati ir nekaitīgi.
CSDD pati incidentu klasificējusi kā augsta riska pārkāpumu
Īpaši nozīmīgs ir CSDD individuālajā paziņojumā ietvertais secinājums — direkcija norāda, ka incidentu ir vērtējusi kā augsta riska pārkāpumu, ņemot vērā, ka skarti aptuveni 1,2 miljonu klientu personas dati.
CSDD brīdina par vairākiem iespējamiem datu ļaunprātīgas izmantošanas scenārijiem, tostarp krāpniecisku saziņu, autentifikācijas pieprasījumu izraisīšanu, mēģinājumiem uzdoties par citu personu un personalizētu krāpniecības shēmu veidošanu, izmantojot informāciju par transportlīdzekļiem vai maksājumiem.
Direkcija arī norāda, ka pēc pārkāpuma atklāšanas veikusi tehniskus un organizatoriskus pasākumus, tostarp papildu piekļuves ierobežojumus Reģistram.
Par incidentu informēta Datu valsts inspekcija
No CSDD individuālā paziņojuma izriet, ka 2026. gada 13. augustā par notikušo informēta Datu valsts inspekcija. CSDD norāda, ka DVI ir uzsākusi pārbaudi par pārkāpumu, izvērtējot tā apstākļus un CSDD veiktos pasākumus.
Tomēr “Jurista Balsij” nav saprotams, kādēļ Datu valsts inspekcija par tik apjomīgu personas datu aizsardzības pārkāpumu tika informēta tikai 13. augustā, ja pati CSDD norāda, ka prettiesiskā piekļuve tās informācijas sistēmai tika konstatēta jau 2026. gada 8. augustā.
Starp šiem datumiem ir piecas dienas.
Šis jautājums ir būtisks arī no Vispārīgās datu aizsardzības regulas viedokļa. VDAR 33. panta 1. punkts paredz, ka personas datu aizsardzības pārkāpuma gadījumā pārzinim par to jāpaziņo kompetentajai uzraudzības iestādei bez nepamatotas kavēšanās un, ja iespējams, ne vēlāk kā 72 stundu laikā pēc tam, kad pārzinim pārkāpums kļuvis zināms. Ja paziņojums netiek sniegts 72 stundu laikā, tam jāpievieno kavēšanās iemesli.
Tādēļ šajā lietā būtiski noskaidrot ne tikai datumu, kad pats kiberuzbrukums noticis, bet arī precīzu brīdi, kad CSDD ieguva pietiekamu informāciju, lai secinātu, ka noticis personas datu aizsardzības pārkāpums. Tieši no šā brīža vērtējams VDAR noteiktais 72 stundu termiņš.
Ja CSDD par personas datu noplūdi patiešām bija zināms jau 8. augustā, bet Datu valsts inspekcija tika informēta tikai 13. augustā, rodas pamatots jautājums, kāds bija šādas kavēšanās iemesls un vai tas tika norādīts DVI iesniegtajā paziņojumā, kā to prasa VDAR 33. pants.
Īpašu nozīmi šim jautājumam piešķir pašas CSDD vērtējums, ka incidents uzskatāms par augsta riska pārkāpumu un ka tas skāris aptuveni 1,2 miljonu CSDD klientu personas datus. Šādos apstākļos sabiedrībai būtu pamats sagaidīt skaidru atbildi par incidenta konstatēšanas hronoloģiju — kad CSDD konstatēja neatļautu piekļuvi, kad noskaidroja, ka dati ir izgūti, kad pārkāpums tika kvalificēts kā personas datu aizsardzības pārkāpums un kad tieši par to tika paziņots Datu valsts inspekcijai.
Tādēļ “Jurista Balss” ieskatā Datu valsts inspekcijas pārbaudē būtu vērtējams arī tas, vai CSDD ir ievērojusi VDAR 33. pantā noteikto paziņošanas pienākumu un termiņu, kā arī — ja 72 stundu termiņš ticis pārsniegts — vai kavējums bijis pienācīgi un objektīvi pamatots.
CSDD klientiem savukārt saglabājas tiesības vērsties Datu valsts inspekcijā ar sūdzību par iespējamu viņu personas datu aizsardzības tiesību pārkāpumu.
Vai cilvēks var prasīt kompensāciju?
Jā — principā šādas tiesības pastāv.
VDAR 82. pants paredz tiesības saņemt kompensāciju personai, kurai regulas pārkāpuma rezultātā nodarīts mantisks vai nemantisks kaitējums.
Tomēr pats fakts, ka personas dati nonākuši trešās personas rīcībā, vēl automātiski nenozīmē konkrēta izmēra kompensācijas piešķiršanu katram no aptuveni 1,2 miljoniem cilvēku.
Individuālā strīdā nozīme būs tam, kādi tieši konkrētās personas dati noplūduši, kādas sekas tas radījis un kāds kaitējums personai faktiski nodarīts.
Situācija, kad iegūts tikai personas vārds un maksājuma summa, nav identiska situācijai, kad vienā vai vairākos ierakstos atrodams personas kods, vēsturiskā dzīvesvietas adrese, transportlīdzekļa numurs un citas savstarpēji sasaistāmas ziņas.
Tādēļ katra skartā persona vispirms var e-CSDD pārbaudīt, kādi tieši tās dati nonākuši uzbrucēja rīcībā, un saglabāt šo informāciju kā pierādījumu.
Atbildība par datu drošību nepazūd tāpēc, ka noticis kiberuzbrukums
Sabiedriskajā diskusijā būtiski nodalīt divus jautājumus.
Pirmais ir noziedzīgā nodarījuma izdarītāja atbildība par prettiesisku piekļuvi informācijas sistēmai un datu iegūšanu.
Otrais — CSDD kā personas datu pārziņa pienākumi.
Tas, ka informācijas sistēmai uzbrucis noziedznieks, pats par sevi vēl neatbild uz jautājumu, vai pārzinis ir izpildījis visus VDAR noteiktos pienākumus attiecībā uz personas datu drošību. Tieši tādēļ nozīmīgs būs Datu valsts inspekcijas izvērtējums par incidenta cēloņiem, izmantotajiem drošības mehānismiem un CSDD rīcību pirms un pēc pārkāpuma.
CSDD savā paziņojumā norāda, ka personas datu drošība un informācijas aizsardzība ir tās prioritāte, kā arī atvainojas klientiem par notikušo. Paziņojumu parakstījis CSDD valdes priekšsēdētājs Juris Teteris.
1,2 miljoni cilvēku — jautājums vairs nav tikai par IT
Šī incidenta nozīme sniedzas tālāk par tehnisku diskusiju par serveriem un informācijas sistēmu ievainojamībām.
Ja valsts kapitālsabiedrības rīcībā gadiem glabājas personas identificējoša informācija par ļoti lielu sabiedrības daļu, jautājums ir arī par valsts institūciju spēju aizsargāt iedzīvotāju uzticētos datus.
CSDD gadījumā īpaši nozīmīgi būs noskaidrot, kādēļ maksājumu kvīšu dati tika glabāti tik ilgā laika periodā, kādi bija to glabāšanas termiņa juridiskie un tehniskie pamati, kā bija organizēta piekļuves kontrole un vai pirms incidenta izmantotie drošības pasākumi bija samērīgi ar datu apjomu un iespējamo risku.
Tieši atbildes uz šiem jautājumiem ļaus spriest, vai notikušais bija tikai sekmīgs noziedznieku kiberuzbrukums vai arī incidents atklājis plašākas problēmas personas datu pārvaldībā.
“Jurista Balss” turpinās sekot Datu valsts inspekcijas pārbaudei un jautājumam par CSDD atbildību un iespējamo kompensāciju kiberuzbrukumā skartajām personām.
Redakcijas piezīme: publikācijas sagatavošanā izmantots CSDD individuālais paziņojums kiberuzbrukumā skartam klientam un CSDD publiskotā informācija. Redakcijas rīcībā esošie konkrētās personas dati publikācijā ir pilnībā anonimizēti.